Previniendo ataques DDoS
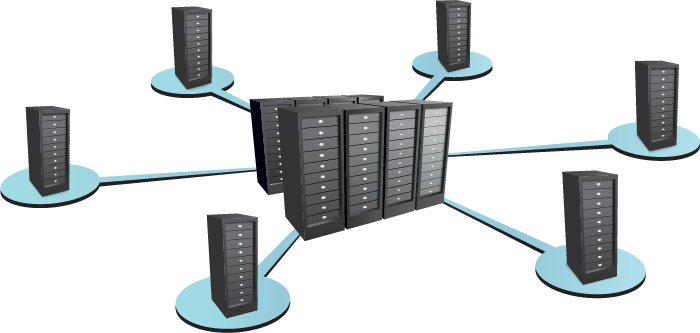
Los Ataques DDoS consisten en ataques coordinados, donde muchos servidores y clientes envían múltiples conexiones a un solo punto. El fin de esto es sobrepasar el sistema e inhabilitarlo.
Los equipos WatchGuard por defecto pueden mitigar estos ataques, previniendo que el recurso que está siendo atacado colapse. Esto puede permitir que usuarios legítimos puedan acceder al recurso.
Existen 2 parámetros que se requieren para esta configuración:
Per server Quota: Hace referencia al número máximo de conexiones que un recurso puede recibir por segundo, «botando» las conexiones que sobrepase esta tasa.
Per client Quota: Hace referencia al número máximo de peticiones que puede realizar un cliente hacia un recurso por segundo, «botando» las conexiones extra que este recurso esté intentando realizar por segundo.
Para configurar esto, lo podemos realizar tanto desde la interfaz web como desde «policy manager» de la siguiente manera:
Interfaz web:
- Seleccionar Firewall > Default Packet Handling.
- Seleccionar o borrar Per Server Quota y Per Client Quota check boxes.
- Establecer los nuevos límites.

Policy Manager
- Seleccionar Setup > Default Threat Protection > Default Packet Handling.
- Seleccionar o borrar Per Server Quota y Per Client Quota check boxes.
- Establecer los nuevos límites.

Adaptando estos parámetros a la realidad de nuestra red, podemos hacer un resguardo adecuado sin inhabilitar la red por falsos positivos.
Si bien, esta solución no nos permite evitar que un ataque de este tipo ocurra, nos ayuda a prevenir que nuestros recursos en la red se vean saturados.